 NEKO89
Khi tham gia cá cược trực tuyến, việc chủ động trang bị kiến thức về an toàn thông tin là giải pháp thiết thực để bảo vệ dữ liệu cá nhân cũng như tài sản của người chơi. Vấn đề bảo mật tài khoản luôn là ưu tiên hàng đầu, bởi bất kỳ sơ suất nhỏ nào trong thói quen thiết lập mật khẩu hay truy cập mạng đều có thể tạo cơ hội cho kẻ xấu xâm nhập. Chỉ cần một phút lơ là, người dùng có thể đối mặt với nguy cơ mất quyền truy cập tài khoản, thất thoát số dư và ảnh hưởng trực tiếp đến quá trình giải trí. Tại Neko89, hệ thống luôn khuyến khích hội viên tìm hiểu đầy đủ các giải pháp phòng vệ kỹ thuật nhằm tự nâng cao rào cản an ninh cho tài khoản cá nhân. Bài viết này tổng hợp 7 nguyên tắc cơ bản và thực tế nhất, giúp bạn từng bước thiết lập chuỗi mật khẩu đủ mạnh, kích hoạt phương thức 2FA an toàn và chủ động kiểm soát môi trường mạng để luôn chơi có trách nhiệm.
Nguyên tắc thiết lập mật khẩu mạnh và độc nhất
Mật khẩu chính là lớp rào cản đầu tiên bảo vệ tài khoản cá cược trực tuyến trước các nguy cơ xâm nhập từ bên ngoài. Tuy nhiên, nhiều người chơi vẫn duy trì thói quen đặt các dãy số dễ đoán như '123456', ngày tháng năm sinh hoặc tên gọi cá nhân với mục đích dễ nhớ. Đây là kẽ hở lớn mà kẻ gian dễ dàng khai thác thông qua các công cụ dò quét tự động (brute-force attack) hoặc danh sách từ điển mật khẩu được thu thập sẵn trên mạng.
Một mật khẩu có độ an toàn cao cần đáp ứng các tiêu chuẩn cơ bản về độ dài và tính đa dạng của ký tự. Bạn nên thiết lập dãy ký tự có độ dài tối thiểu từ 12 đến 16 ký tự. Cụm mật khẩu này cần được tạo thành từ sự phối hợp ngẫu nhiên giữa bốn nhóm: chữ cái in hoa, chữ cái in thường, chữ số và các ký tự đặc biệt như @, #, $, %, &. Bên cạnh đó, người chơi không nên sử dụng chung một mật khẩu cho nhiều tài khoản trên các nền tảng khác nhau. Việc đặt trùng mật khẩu khiến rủi ro gia tăng đáng kể; khi một trang web bất kỳ bị rò rỉ dữ liệu, các tài khoản còn lại của bạn cũng sẽ lập tức đứng trước nguy cơ bị chiếm đoạt.
Để khắc phục tình trạng khó ghi nhớ nhiều chuỗi mật khẩu phức tạp, người dùng nên cài đặt các công cụ quản lý mật khẩu (Password Manager) từ nguồn uy tín. Các phần mềm này đóng vai trò như kho lưu trữ kỹ thuật số mã hóa, giúp tự động tạo và lưu giữ toàn bộ thông tin đăng nhập của bạn một cách an toàn. Bạn chỉ cần ghi nhớ một 'mật khẩu chính' (Master Password) duy nhất để mở khóa ứng dụng quản lý. Việc sắp xếp và quản lý mật khẩu bằng công cụ chuyên dụng không chỉ giúp thao tác nhanh chóng hơn mà còn nâng cao hiệu quả bảo mật chung cho tài khoản.
Xác thực 2 lớp (2FA): Lớp khóa kép vững chắc
Trong thực tế, ngay cả một mật khẩu có độ dài lớn và phức tạp vẫn có nguy cơ bị lộ do phần mềm theo dõi thao tác bàn phím (keylogger) hoặc sự cố rò rỉ dữ liệu từ hệ thống máy chủ. Do đó, phương thức xác thực 2 lớp (Two-Factor Authentication, gọi tắt là 2FA) đã trở thành giải pháp an ninh bổ sung thiết yếu, tạo ra thêm một lớp bảo vệ độc lập ngay sau bước xác nhận mật khẩu truyền thống.
Khi tính năng 2FA được kích hoạt trên tài khoản, hệ thống sẽ yêu cầu người dùng nhập thêm một mã xác thực dùng một lần (OTP - One Time Password) ngoài mật khẩu cá nhân. Mã OTP này có thời gian tồn tại rất ngắn, thường chỉ từ 30 đến 60 giây, và được phát ra từ thiết bị mà chỉ riêng bạn nắm giữ. Hiện nay, người chơi có thể nhận mã 2FA qua tin nhắn SMS, cuộc gọi tự động hoặc sử dụng các ứng dụng khởi tạo mã chuyên nghiệp (Authenticator App) như Google Authenticator, Microsoft Authenticator hoặc Authy.
Trong các hình thức trên, việc cài đặt ứng dụng Authenticator được đội ngũ kỹ thuật tại Neko89 khuyến nghị sử dụng nhờ độ an toàn cao. Phương thức nhận mã qua SMS tuy quen thuộc nhưng vẫn có nguy cơ bị đánh chặn nếu kẻ xấu thực hiện thủ thuật tráo SIM (SIM swapping). Trong khi đó, các ứng dụng Authenticator sinh mã xác thực trực tiếp trên thiết bị di động mà không cần kết nối mạng internet hay sóng điện thoại. Dù phải thực hiện thêm một thao tác nhỏ khi đăng nhập, việc duy trì 2FA sẽ giúp số dư và dữ liệu cá nhân của bạn luôn ở trạng thái an toàn.
Kỹ năng nhận diện và đối phó với tấn công phishing
Phishing (tấn công giả mạo) là một trong những hình thức lừa đảo trực tuyến phổ biến nhằm vào người dùng internet. Thay vì tìm cách can thiệp sâu vào hệ thống bằng mã độc, kẻ gian áp dụng các thủ thuật tâm lý (social engineering) để dẫn dụ nạn nhân tự cung cấp thông tin bảo mật. Kẻ lừa đảo thường đóng giả làm nhân viên hỗ trợ, ban quản trị nền tảng hoặc người quen nhằm gửi các thông báo mang tính hối thúc, đe dọa tạm khóa tài khoản hoặc hứa hẹn trao các khoản tiền thưởng lớn.
Hoạt động phishing thường được phát tán qua email, tin nhắn SMS, các ứng dụng mạng xã hội (Facebook, Telegram, Zalo) hoặc điện thoại trực tiếp. Thông điệp lừa đảo thường chứa đường link truy cập dẫn tới trang web giả mạo có giao diện thiết kế giống hệt website chính thức. Nếu người dùng không chú ý quan sát và tiến hành nhập tên đăng nhập cùng mật khẩu tại đây, thông tin tài khoản sẽ bị chuyển thẳng về máy chủ của kẻ tấn công.
Để phòng ngừa các kịch bản phishing, bạn nên xây dựng thói quen kiểm tra thông tin cẩn thận theo các lưu ý sau:
- Kiểm tra kỹ địa chỉ URL: Trước khi nhập thông tin đăng nhập, bạn cần quan sát thanh địa chỉ trình duyệt để xác nhận đúng tên miền chính thức. Hãy chú ý những ký tự bất thường hoặc lỗi cố ý như thay chữ 'l' bằng số '1' hay các phần mở rộng tên miền lạ.
- Không vội vàng nhấp vào liên kết lạ: Khi nhận được email hoặc tin nhắn yêu cầu xác minh tài khoản gấp, bạn không nên bấm trực tiếp vào đường link trong thư. Thay vào đó, hãy gõ địa chỉ trang web vào trình duyệt hoặc liên hệ với kênh hỗ trợ khách hàng chính thức để kiểm tra.
- Cảnh giác với các thông báo quá tốt để có thể là sự thật: Người chơi tuyệt đối không chia sẻ mật khẩu, mã OTP hay thông tin ngân hàng cho bất kỳ ai. Các nền tảng vận hành uy tín không bao giờ yêu cầu người dùng cung cấp mật khẩu cá nhân dưới mọi hình thức.
Đảm bảo an toàn cho thiết bị cá nhân và môi trường mạng
Tài khoản cá cược dù có mật khẩu mạnh và bật 2FA vẫn có thể đối mặt với rủi ro nếu thiết bị sử dụng hoặc mạng internet kết nối chứa các lỗ hổng bảo mật. Việc giữ an toàn cho điện thoại, máy tính và kiểm soát môi trường truy cập mạng là bước bảo vệ quan trọng giúp duy trì sự an toàn cho tài sản cá nhân.
Trước hết, bạn nên đảm bảo hệ điều hành (Windows, macOS, iOS, Android) và ứng dụng trình duyệt web trên thiết bị luôn được cập nhật phiên bản mới nhất. Các bản vá phần mềm định kỳ giúp ngăn chặn các lỗ hổng an ninh mới xuất hiện. Đồng thời, việc cài đặt chương trình diệt virus hoặc công cụ chống phần mềm độc hại (anti-malware) bản quyền từ những nhà cung cấp chính thức sẽ giúp thiết bị chủ động phát hiện và loại bỏ các tệp tin nguy hiểm chạy ẩn trong máy.
Thứ hai, chất lượng và độ an toàn của đường truyền internet đóng vai trò quyết định đối với dữ liệu người dùng. Bạn cần hạn chế đăng nhập tài khoản hoặc thực hiện giao dịch tài chính qua các mạng Wi-Fi công cộng không có mật khẩu bảo vệ tại nhà hàng, quán cà phê hay sân bay. Những điểm kết nối này thường thiếu cơ chế mã hóa, tạo điều kiện cho kẻ xấu thực hiện đợt tấn công trung gian (Man-in-the-Middle) để đánh cắp dữ liệu truyền đi. Trường hợp cần truy cập tài khoản ở nơi công cộng, người chơi nên ưu tiên sử dụng mạng di động cá nhân (4G/5G) hoặc kết nối qua dịch vụ VPN để mã hóa đường truyền. Việc tự nâng cao ý thức phòng vệ trên thiết bị và mạng lưới kết nối là cơ sở vững chắc giúp bạn an tâm chơi có trách nhiệm.
Câu hỏi thường gặp
Tôi có nên đổi mật khẩu tài khoản thường xuyên hay không?
Người chơi nên chủ động thay đổi mật khẩu định kỳ sau khoảng 3 đến 6 tháng, hoặc cập nhật ngay khi nghi ngờ tài khoản bị lộ thông tin. Việc thay đổi mật khẩu chỉ đem lại hiệu quả thực sự khi bạn tạo một chuỗi ký tự hoàn toàn mới, có độ phức tạp cao, thay vì chỉ điều chỉnh một vài ký tự đơn giản dựa trên mật khẩu cũ.
Nếu tôi bị mất điện thoại chứa ứng dụng mã 2FA thì phải làm sao?
Khi gặp tình huống này, bạn có thể sử dụng danh sách Mã dự phòng (Backup codes) được hệ thống cung cấp trong lần đầu kích hoạt 2FA để đăng nhập và thiết lập lại ứng dụng trên thiết bị mới. Nếu không còn lưu giữ mã dự phòng, người dùng cần liên hệ trực tiếp với bộ phận chăm sóc khách hàng của nền tảng, cung cấp thông tin xác thực thông tin cá nhân theo yêu cầu để được hỗ trợ khôi phục quyền truy cập.
Làm thế nào để phân biệt một email hỗ trợ thật và email lừa đảo (phishing)?
Để nhận biết email giả mạo, bạn nên kiểm tra kỹ địa chỉ của người gửi. Email phishing thường sử dụng tên miền gần giống website gốc nhưng có sai lệch nhỏ, chẳng hạn như
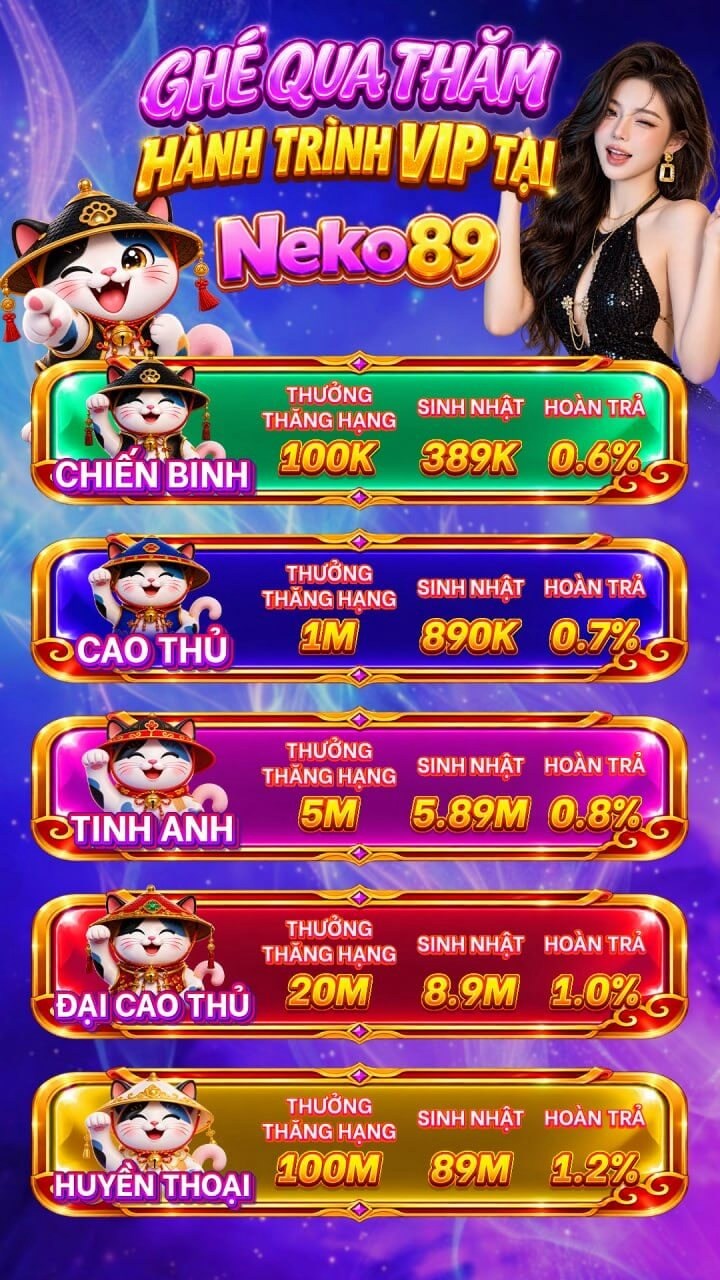
Trang cẩm nang bảo mật tài khoản cá cược này cũng là chỗ hợp lý để nhắc một chương trình của Neko89. Hành trình VIP: 5 hạng, thưởng thăng hạng / sinh nhật / hoàn trả.